寻饭小窝
平淡是真
首页
留言本
科技资讯
好玩的
好看的
好吃的
↩️ ARTEX 从 GitHub 下架
日期:2026-10-09 18:00:03
作者:lixunfan
栏目:
科技资讯
评论(0)
ARTEX 从 GitHub 下架在被黑客利用攻击韩国银行之后,ARTEX 开发者 Autumn-27 宣布该工具闭源,但整个软件库随后下架。Autumn-27 在一份公开声明中表示:来源:Solidot...
2026 年诺贝尔和平奖授予皮莱
日期:2026-10-09 18:00:03
作者:lixunfan
栏目:
科技资讯
评论(0)
2026 年诺贝尔和平奖授予皮莱2026 年诺贝尔和平奖授予纳瓦内特姆·“纳维”·皮莱,以表彰她为促进和平与国际法所作的努力。Nobel Peace Prize 2026 科技圈· 茶馆 · 投稿...
Telegram Desktop 被曝一键窃取任意文件漏洞
日期:2026-10-09 18:00:03
作者:lixunfan
栏目:
科技资讯
评论(0)
Telegram Desktop 被曝一键窃取任意文件漏洞Telegram Desktop 7.2.9 以下版本存在严重漏洞(CVE-2026-107181),用户点击恶意 tg:// 链接后,系统文件可在无确认的情况下被悄悄窃取。漏洞源于链接中的分号未转义、被当作独立 IPC 命令,配合 interpret: 处理器可盗取文档、浏览器会话、SSH 密钥、加密钱包等任意文件。官方已在 7.2.9 修复,建议尽快升级、警惕异常 tg:// 链接并启用本地密码。OpenNET 科技圈· 茶馆 · 投稿...
↩️ 讨论区
日期:2026-10-09 12:00:06
作者:lixunfan
栏目:
科技资讯
评论(0)
讨论区...
↩️ 尊界汽车回应“刹车时踏板断裂”:将进一步优化该部件设计
日期:2026-10-09 12:00:05
作者:lixunfan
栏目:
科技资讯
评论(0)
尊界汽车回应“刹车时踏板断裂”:将进一步优化该部件设计来源:界面新闻...
字节 Seed 团队发现 DeepSeek“抽风”原因,长上下文可能性能漂移
日期:2026-10-09 12:00:05
作者:lixunfan
栏目:
科技资讯
评论(0)
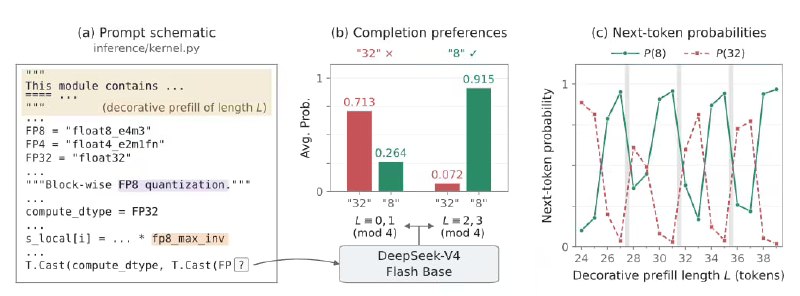
字节 Seed 团队发现 DeepSeek“抽风”原因,长上下文可能性能漂移该研究评估了基础版和后训练版的 DeepSeek-V4-Flash 和 DeepSeek-V4-Pro,以及后训练后的 DeepSeek-V4.1-Flash。模型通过分块 KV 缓存压缩以固定步幅将连续标记的窗口压缩为更少的缓存条目,能够减少长上下文推理的内存和注意力成本。然而,这种压缩还引入了一个新的位置坐标:Token 的相位,或其相对于压缩窗口边界的位置。该团队发现使用这种压缩的模型中存在系统性不对称性:相同的信息在一个阶段很容易检索,但在另一个阶段很难检索。团队将这种检索性能的周期性变化称为相位敏感性(pha...
OpenAI年化营收约500亿美元 低于此前报道
日期:2026-10-09 12:00:05
作者:lixunfan
栏目:
科技资讯
评论(0)
OpenAI年化营收约500亿美元 低于此前报道OpenAI近日向投资者披露,截至9月底,公司年化营收规模约为 500亿美元,低于上月底市场广泛报道的 700亿美元。知情人士表示,营收差异源于投资者试图将OpenAI与竞争对手Anthropic的年化营收进行直接比较,但两家公司采用不同统计口径:Anthropic将通过AWS、谷歌云等云合作伙伴产生的销售收入计入营收,而OpenAI并未采用这一方式。OpenAI在面向投资者的演示材料中披露了最新财务情况。除约 500亿美元的年化营收外,OpenAI还强调,公司第三季度整体营收运行率增长77%,其中企业业务的营收运行率增长更是达到107%。——...
Anthropic 更新政策:禁止滥用 Claude
日期:2026-10-09 12:00:05
作者:lixunfan
栏目:
科技资讯
评论(0)
Anthropic 更新政策:禁止滥用 ClaudeAnthropic 一年多来首次更新使用政策,新增禁止对 Claude 持续且无必要的滥用行为,并纳入选举干预、武器研发、监控以及健康与金融用途等高风险滥用情形。新规还禁止欺骗性政治宣传、用假账户放大内容及选民欺骗等;终止对话仍是主要执行手段,且只适用于反复滥用模型的极端情况。武器禁令扩至使武器运转的软硬件和武装无人机等。The Verge 科技圈· 茶馆 · 投稿...
Anthropic 推出开源漏洞扫描服务
日期:2026-10-09 12:00:05
作者:lixunfan
栏目:
科技资讯
评论(0)
Anthropic 推出开源漏洞扫描服务Anthropic 推出 OSS Scanner,为符合条件的开源项目提供免费、自愿接入的漏洞扫描。报告由 Claude 等模型生成,不经人工审核,包含漏洞复现、漏洞说明,并在可能时提供补丁建议,可能存在错误。Anthropic 称,过去半年发现逾 2.9 万个候选漏洞,人工审查约 6000 个。早期测试的 97 个高危或严重漏洞中,85 个符合其披露流程要求;符合条件项目的核心维护者可提交 GitHub PR 申请。Anthropic 科技圈· 茶馆 · 投稿...
Anthropic修改使用政策以禁止模型滥用和选举干预
日期:2026-10-09 12:00:05
作者:lixunfan
栏目:
科技资讯
评论(0)
Anthropic修改使用政策以禁止模型滥用和选举干预Anthropic 周四更新了其使用政策,将针对选举干预、武器软件和监控的新禁令写入条款中。但也许最引人注目的变化是一项新禁令,禁止对模型进行长时间言语辱骂,而这现在被明确禁止。自八月的一次更新以来,Claude已经接受过训练,可以结束“持续有害或辱骂性用户互动”的对话,但新政策明确禁止用户继续进行此类对话。博文解释道:“该政策更新旨在仅适用于极端情况,即用户在毫无明确目的的情况下反复残忍对待我们的模型。它不适用于常见形式的用户抱怨、抵制、黑暗创意主题,或模型测试和研究。”—— Techcrunch...
‹‹
‹
244
245
246
247
248
249
250
251
252
253
›
››
您是本站第231413名访客
今日有62篇新文章/评论